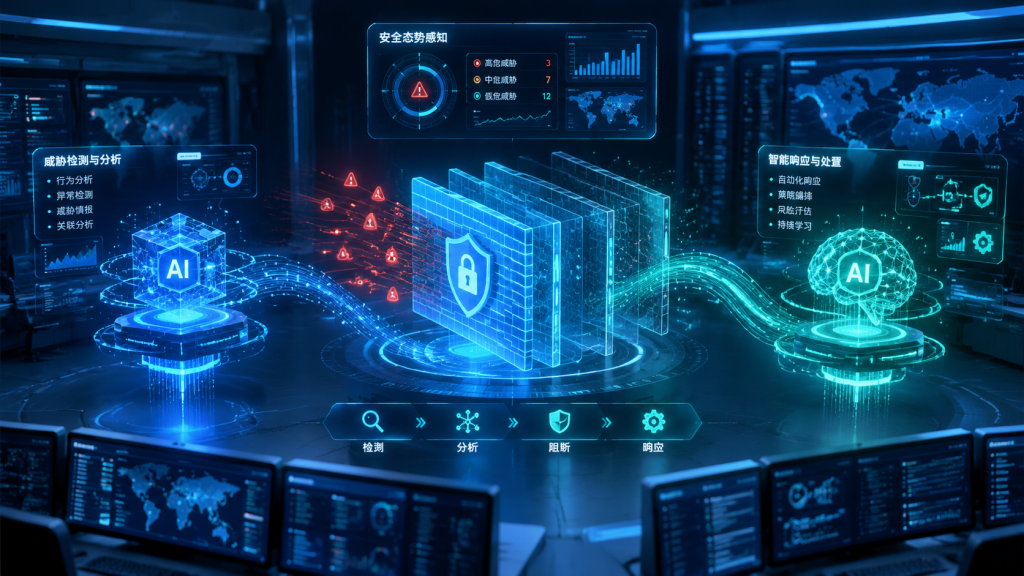
Palo Alto Networks 被报道推出一项由 Anthropic 与 OpenAI 模型驱动的 AI 网络安全服务,将生成式 AI 直接嵌入企业安全防御与运营场景。现有线索确认了合作对象和产品方向,但尚未披露服务名称、具体功能、定价、可用地区及模型调用方式,因此不宜将其描述为完整产品规格已经公布。
这条消息的价值不只在于一家网络安全公司接入两家头部模型供应商,更在于安全软件的竞争重点可能从“是否使用 AI”转向“如何组合模型、控制风险并承担结果责任”。在网络安全这一容错率较低的场景中,多模型接入既可能扩大自动化能力,也会让企业采购和安全审计面对更复杂的判断。
从模型能力到安全服务,合作形态发生变化
根据现有新闻线索,Palo Alto Networks 推出的是一项 AI 网络安全服务,驱动模型来自 Anthropic 和 OpenAI。线索没有说明两家模型分别负责威胁检测、告警研判、事件响应还是安全编排,也没有说明模型是否以并行、路由或人工确认的方式参与服务。
这一信息边界需要明确。它可以证明 Palo Alto Networks 正在把外部大模型能力纳入安全产品体系,但不能据此推断该服务已经实现全自动防御,更不能推断两家模型在所有任务上被同时调用。官方尚未公布这些关键技术细节。
多模型接入首先改变的是安全运营流程
安全运营中心每天需要处理大量告警、日志和威胁情报,分析人员往往要在有限时间内判断事件优先级、补充上下文并决定是否采取隔离措施。大模型可以参与文本归纳、调查路径生成和处置建议整理,但安全动作通常仍需要权限控制、规则校验或人工审批。
接入 Anthropic 与 OpenAI 模型,理论上能够让服务提供商根据任务类型、响应速度、上下文处理能力或可用性选择不同模型。不过,这种灵活性只有在模型输出可比较、可追踪、可回滚的前提下才有实际价值。若系统无法解释为什么把某条告警交给某个模型,也无法记录模型版本和提示上下文,企业将很难完成事后审计。
安全行业最难的问题不是生成答案,而是承担错误
网络安全服务与普通办公助手的区别在于,错误建议可能导致误封业务、延误响应,甚至扩大攻击影响。多模型并不自动等于更安全:模型之间可能产生相互矛盾的判断,训练数据和安全策略也可能存在差异。服务商必须在模型输出之外建立确定性的检测规则、权限边界、敏感数据隔离和人工复核机制。
数据流向同样会影响企业是否愿意采用这类服务。客户需要知道日志、源代码、身份信息和事件详情是否会离开原有环境,哪些内容会被发送给模型供应商,数据保存多久,以及模型服务中断时是否有降级方案。现有报道没有披露 Palo Alto Networks 在这些方面的安排,因此相关承诺不能提前视为已确认事实。
模型厂商竞争开始延伸到安全软件生态
Anthropic 与 OpenAI 不仅是模型提供商,也在争夺企业级应用入口。Palo Alto Networks 这类安全厂商拥有企业客户、威胁数据和成熟的安全工作流,能够把模型能力转化为具体服务。对模型公司而言,进入安全运营意味着获得高价值、强粘性的应用场景;对安全厂商而言,接入多个模型供应商则有助于降低对单一模型路线的依赖。
但这种合作也可能形成新的议价关系。安全厂商需要控制推理成本、服务稳定性和供应商替换难度,模型厂商则希望通过企业场景建立长期调用和生态绑定。最终竞争结果,取决于谁能把模型能力嵌入可验证的安全流程,而不是谁在宣传中使用了更多模型名称。
后续应核实哪些产品信息
- 服务的正式名称、上线时间、适用市场和客户范围;
- Anthropic 与 OpenAI 模型分别承担哪些任务,是否支持模型路由或客户自选;
- 客户数据是否用于模型训练,日志如何存储,是否提供私有化或隔离部署;
- AI 建议触发安全动作时,是否设置人工审批、权限分级和审计记录;
- 服务采用何种计费方式,以及模型调用成本是否会转嫁给客户。
目前能够确认的核心事实是:Palo Alto Networks 推出了由 Anthropic 和 OpenAI 模型驱动的 AI 网络安全服务。产品细节、商业规模和安全效果尚未由现有线索完整说明。另有媒体报道 OpenAI 与 Anthropic 曾讨论互测模型,但这一报道与 Palo Alto Networks 服务之间是否存在直接关系,现阶段没有足够信息证明,不能混为同一事件。
信息来源
本文依据 Moomoo 于 2026 年 9 月 22 日发布的相关报道及所提供 RSS 新闻线索整理。由于目前未获得 Palo Alto Networks、Anthropic 或 OpenAI 关于该服务的完整官方公告,产品名称、功能边界、定价、部署方式和商业进展均以官方后续披露为准。


